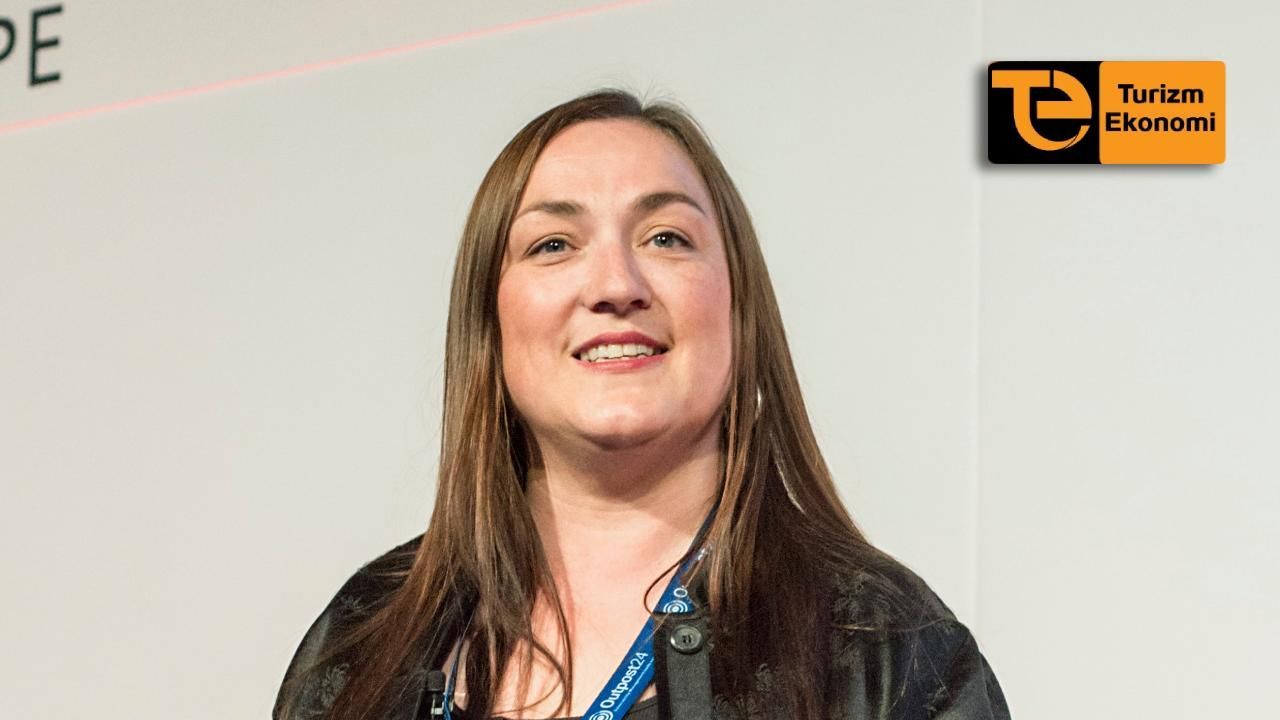
Turizm sektöründe faaliyet gösteren şirketler, yapay zekânın dolandırıcılık girişimlerini daha kolay ve daha inandırıcı hâle getirmesi nedeniyle artan siber güvenlik riskleriyle karşı karşıya. Madeira’da düzenlenen Abta Travel Convention’da konuşan siber güvenlik uzmanı Jenny Radcliffe, sektörü yaklaşan bir “dolandırıcılık tsunamisi” konusunda uyardı.
“The People Hacker” adıyla tanınan Radcliffe, teknolojideki ilerlemelerin suçlulara şirketleri, çalışanları ve müşterileri hedef almak için yeni fırsatlar sunduğunu söyledi. Kurumların fiziksel ve dijital güvenliğini, insan davranışlarındaki zayıflıklardan yararlanarak test eden Radcliffe, yapay zekânın dolandırıcılık girişimlerinin tespit edilmesini giderek zorlaştırdığını belirtti.
Radcliffe, ses klonlama ve deepfake videoların giderek daha gelişmiş hâle geldiğine dikkat çekerek suçluların bu teknolojilerle başka kişileri ikna edici biçimde taklit edebildiğini ifade etti. İnsan gücüyle yürütülen saldırıların belirli sınırları bulunduğunu belirten uzman, yapay zekânın benzer işlemleri çok daha hızlı gerçekleştirebildiğini vurguladı.
Turizm şirketlerinde aciliyet duygusu istismar ediliyor
Radcliffe’e göre turizm sektörü, çalışanların gerçek acil durumlara hızlı yanıt vermek ve baskı altında karar almak zorunda kalması nedeniyle dolandırıcılık girişimlerine karşı özellikle savunmasız. Suçlular, çalışanlarda aciliyet hissi oluşturarak taleplerin doğruluğunu kontrol etmeden harekete geçmelerini sağlamaya çalışıyor.
Uzman, şirketlerin çalışanlarının zaman zaman olağan dışı durumlarla karşılaşabileceğini ve hızlı hareket etmesinin gerekebileceğini bildiklerini belirterek, bilgisayar korsanlarının bu koşullardan yararlandığını söyledi.
Radcliffe, olası dolandırıcılık girişimlerinde dikkat edilmesi gereken beş temel işareti de sıraladı: Para veya değerli bir şey talep edilmesi, alışılmadık bir durum, yoğun duygusal baskı, aciliyet yaratılması ve belirli bir eylemde bulunulmasının istenmesi.
Küçük tedarikçiler de güvenlik zincirinin parçası
Suçluların yalnızca büyük şirketleri hedef almadığını, bu şirketlere hizmet veren daha küçük işletmeler üzerinden de bilgiye ve sistemlere erişmeye çalışabildiğini belirten Radcliffe, catering ve temizlik şirketleri gibi kuruluşlarla çalışanların da güvenlik zincirinin bir parçası olduğunu vurguladı.
Küçük işletmelerde çalışan kişilerin daha fazla bilgiye erişme olasılığının bulunabileceğine dikkat çeken uzman, bu nedenle siber güvenlik risklerinin yalnızca şirketlerin kendi sistemleriyle sınırlı değerlendirilmemesi gerektiğini ifade etti.
Radcliffe ayrıca siber suçların yalnızca teknolojik bir sorun olmadığını söyledi. Sosyal medyada paylaşılan kişisel bilgiler, ilişkiler ve günlük rutinler, suçlular tarafından hedefli ve inandırıcı dolandırıcılık girişimleri oluşturmak için kullanılabiliyor.
Çalışan farkındalığı kritik önem taşıyor
Kişisel bilgilerin korunmasında sosyal medya paylaşımlarına ve çevredeki kişilerin paylaştığı bilgilere dikkat edilmesi gerektiğini belirten Jenny Radcliffe, insanların mahremiyetinin, en çok paylaşım yapan iş arkadaşlarının, aile üyelerinin veya arkadaşlarının davranışlarından da etkilenebileceğini söyledi.
Şirketlerin çalışan farkındalığına yatırım yapmasının ve bireylerin güvenlik ihlallerini önlemedeki rolünün güçlendirilmesinin önemini vurgulayan Radcliffe’e göre çalışanlar ne güvenlik zincirinin en zayıf halkası olarak görülmeli ne de tek başlarına en güçlü savunma olarak değerlendirilmeli. Ancak gerekli farkındalık ve dikkatle çalışanlar, kurumların korunmasında önemli bir savunma hattı oluşturabilir.